
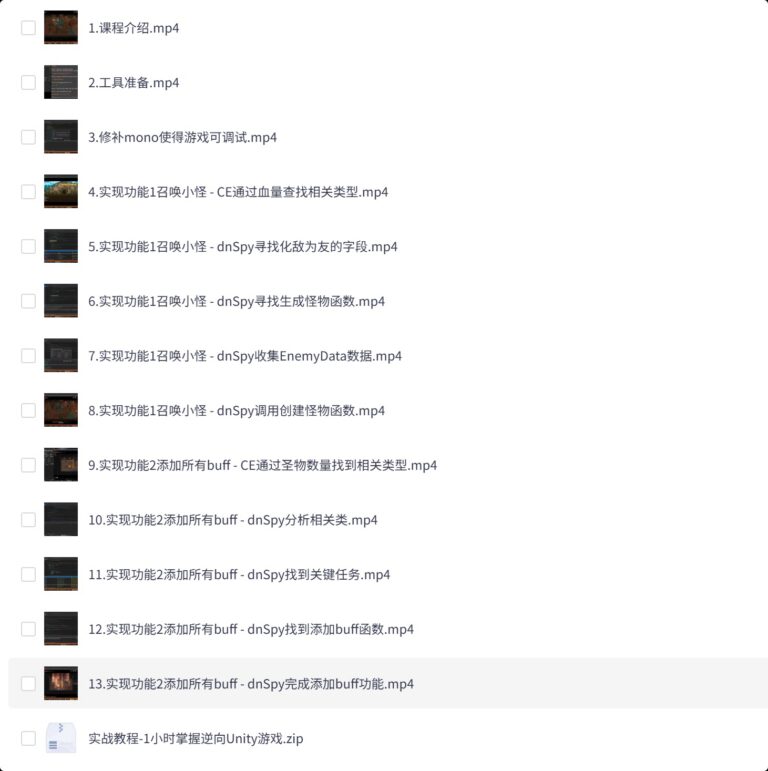
这套《1小时掌握逆向Unity游戏实战教程》是一套以真实Unity游戏为案例,围绕游戏数据分析、Mono环境调试、内存定位与C#程序集逆向展开的实战型课程。课程没有从大量枯燥的逆向理论讲起,而是直接通过“召唤小怪”“批量添加Buff”两个完整案例,把Cheat Engine、dnSpy等常用工具的使用方法串联起来,让学习者理解一个Unity游戏功能从内存数据定位、代码分析,到找到关键类、字段和函数的完整思考过程。对于已经具备一定C#、Unity或编程基础,但对游戏逆向分析缺少实战经验的学习者来说,这套课程非常适合作为入门案例。
课程首先从整体内容介绍和工具准备开始,讲解逆向Unity游戏时所需要的基本环境,并演示如何处理Mono相关组件,使目标程序具备更方便的调试与分析条件。通过这一部分,学习者可以初步理解Unity游戏中托管代码、程序集、运行时对象与游戏逻辑之间的关系,为后续分析做好准备。相比只讲某一个软件按钮怎么使用,本课程更强调“为什么要这样查”“下一步应该根据什么线索继续定位”,帮助学习者建立逆向分析的基本流程。
第一个核心实战是“召唤小怪”。课程首先利用CE通过怪物血量等运行时数据查找相关类型和对象,再转入dnSpy分析程序集,通过敌我阵营字段逐步缩小范围,继续定位生成怪物所涉及的类和函数。随后课程进一步收集EnemyData等关键数据,梳理怪物生成所需要的参数与调用关系,最终通过调用游戏内部已有的创建怪物逻辑完成整个功能。这个案例能够帮助学习者理解从“游戏画面中的一个数值”反向追踪到“程序中的字段、类和函数”的完整过程,也是Unity逆向分析中非常典型的一种思路。
第二个实战围绕“添加所有Buff”展开。课程先利用CE从圣物数量等可观察数据入手找到对应对象,再利用dnSpy对相关类进行分析,从任务逻辑和调用关系中逐层追踪Buff处理函数。通过这一过程,学习者可以进一步理解对象之间的引用、关键字段定位、函数调用链以及游戏状态修改的基本逻辑。相比第一个案例,这部分更加侧重于从已有线索分析业务代码结构,训练阅读反编译代码和追踪功能入口的能力。
整套教程篇幅不长,但知识链路比较完整,从工具准备、Mono调试、CE内存搜索,到dnSpy静态分析、类与字段定位、关键函数追踪,再到两个功能案例的完整实现,形成了一条清晰的实战路线。适合Unity开发者、C#学习者、游戏安全与软件逆向爱好者,以及希望了解Unity程序内部运行机制的人学习。完成课程后,你不仅能够熟悉CE与dnSpy的基本配合方式,更重要的是能够建立“数据现象→内存对象→程序集代码→关键类与字段→函数调用链”的逆向分析思维,为后续研究Unity程序调试、Mod开发、软件安全分析和更复杂的游戏逻辑研究打下基础。
📖 相关推荐

资深互联网从业者,专注AI工具研究与实战应用。长期跟踪ChatGPT、Claude、Stable Diffusion等前沿AI技术,擅长将复杂的技术概念转化为通俗易懂的教程。运营颜资源小站,致力于为中文用户提供高质量的AI教程、开源项目推荐和数字资源整理。
评论(0)