
别人软件的一个功能,你想抄进自己的产品。
以前这条路走不通,逆向工程是给安全研究员准备的,门槛高,流程长,普通开发者碰都不会碰。
现在有一条捷径。
REA 60K Star,它把 Hopper、Ghidra、IDA、JADX、binwalk 这些逆向工具打包成 Agent 的 MCP 接口。
你在 Claude Code 里说一句「搞懂 Notes 的搜索是怎么做的,给我实现一个」,Agent 自己拆二进制、追调用链、看证据,最后把实现写出来。
▲ 把逆向工具链接进 Agent,对着目标软件直接提问。
SECTION 0101 它解决什么问题
做产品的人经常遇到一个怪现象:
竞品有个功能,好用。
你想做一样的。但没有源码,文档也没写清楚它怎么实现的。
问竞品团队,人家不答。
以前的做法:招个逆向工程师,给一堆加班费,等几周。或者干脆放弃。
REA 把这件事变成了 Agent 的一个对话回合。
它的定位不是某个逆向工具,而是所有逆向工具的「总机」。Hopper、Ghidra、IDA 负责原生二进制,JADX 负责 APK,binwalk 负责固件,mitmproxy 负责抓包,普通 Chrome 内核浏览器负责网站行为。每个工具的用法、参数、坑,全被封装成 MCP 工具,Agent 直接调用。
底下是哪套引擎,不用你管。你只管提问题。
SECTION 0202 怎么工作
REA 的完整回路四步。
2.1 注册 Agent
npx rea-agents setup 一次搞定。它会给 Claude Code、Codex、Cursor、Gemini CLI、Grok Build 等 Agent 注册 MCP server,同时装上配套的「调查指令」——怎么提问、怎么读证据、怎么追问。你的现有配置会被自动备份。
之后就是重启 Agent,完事。
2.2 提一个问题
README 里的官方示例:
Understand how search works in the Notes app, show me the evidence,
and build a similar feature for my project.
关键在「show me the evidence」这句。它逼着 Agent 把每个结论的依据摆出来:哪条指令、哪个调用、哪个字符串。
这是 REA 设计上最聪明的一点。逆向最大的坑是幻觉——AI 看着几段汇编就能脑补出功能。REA 坚持证据驱动,每个结论都要有可核查的出处,不确定的地方会明说。
2.3 本地分析
所有分析在本地跑。你的 App 不会被上传,这一点写进了 FAQ。
原生二进制需要 Hopper、Ghidra 或 IDA 三者之一。REA 可以帮你装 Hopper(需要你批准),也可以直接用你已有的 Ghidra 或 IDA。
JavaScript 和 Electron 应用不需要任何逆向引擎,纯静态分析就能出模块、import、source map、IPC 边界。
2.4 Agent 写代码
拿到证据后,Agent 直接基于这些发现写实现、跑测试。不是给你一个分析报告让你自己抄,是直接把可用代码交出来。
整个过程不需要打开任何逆向 IDE,你在 Agent 对话里就能追完整条链路。
SECTION 0303 能拆哪些东西
覆盖面是 REA 最猛的地方。完整清单:
• 原生二进制:伪代码、汇编、字符串、符号、调用关系
• Electron / JavaScript 应用:模块、import、source map、IPC 边界
• .NET 程序集:CIL 指令、元数据、原生依赖
• 网站:页面结构、脚本、网络请求、截图
• Android APK:manifest、类、反编译方法(需要 JADX + JDK)
• 固件:binwalk / Unblob 提取,再交给原生分析
• EVM 字节码:合约的 dispatch、字节偏移、参数推断
• HAR 抓包文件:请求响应里的敏感载荷
• 16 位 DOS 程序:Ghidra 支持,实测拆过 1996 年的游戏
• 进程行为:Linux / macOS 下直接 PTY 捕获运行输出
19 种语言的 README,50 万用户级别的使用量(官方 star history 已破 60K)。
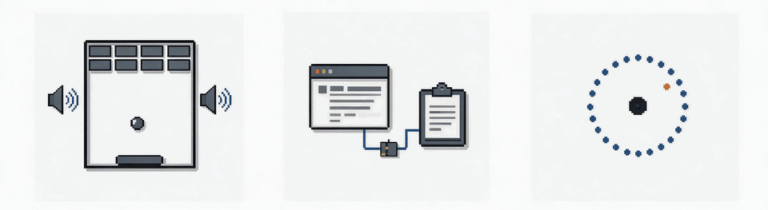
▲ 官方 showcase 拼图:DX-Ball、Notion、TH04 三个案例。
3.1 官方案例,每个都带完整证据
案例不是「我们拆了个东西」这种口号,每个都挂着可核查的重建仓库。
DX-Ball(1996 年 Windows 游戏):把声音声像(panning)算法从 x86 二进制逆向成 C,3205 个测试用例全过,连 63 个编译出的字节都复现了。重建代码在 https://github.com/N0zoM1z0/dx-ball
Notion(Electron 应用):追踪剪贴板桥接,从 renderer 的 clipboard API 一路追到 preload、IPC、main 进程,看清富文本格式是怎么随复制走的。
TH04(16 位 DOS 弹幕游戏):把原始 PC-98 指令的固定/瞄准角度计算恢复成 C++,跟历史编译器输出逐一比对。重建代码在 https://github.com/N0zoM1z0/th04
Aegis(Android APK):找到 TOTP 六位数验证码的生成方法,再把 demo 时钟往前拨,看为什么码每 30 秒变一次。
DownUnderCTF 题:把 flag 校验函数的掩码和求和变成方程,解出 flag,再用原程序验证。
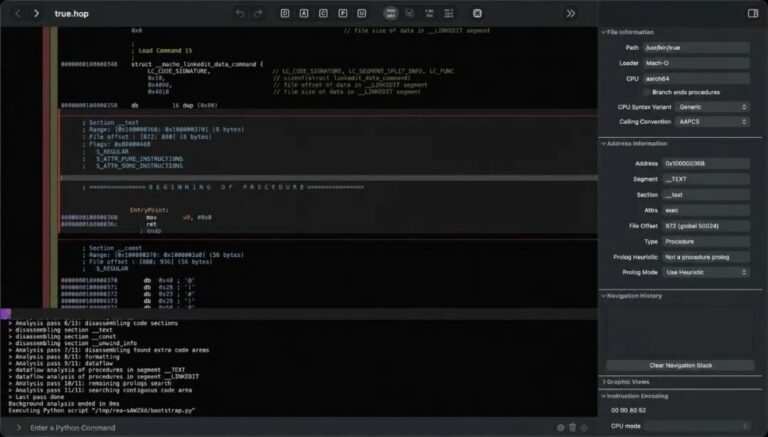
▲ 安装时可选自动装 Hopper,分析过程全程可视。
SECTION 0404 怎么上手
环境要求:Node.js 22.19+、24.11+ 或 26+,加 npm。
三步走:
# 1. 注册到你的 Agent
npx rea-agents setup
# 2. 重启 Agent
# 3. 直接提问
# 例如:搞懂 X 应用的 Y 功能怎么实现,给我证据,并实现一个
只想看某个 Electron 应用的静态结构,不用注册 Agent,一条命令也行:
npx -y rea-agents@latest analyze-javascript-application /path/to/app --json
分析原生目标前要先选引擎:Hopper、Ghidra 或 IDA。用 rea update 保持最新,REA 发版很勤。
4.1 法律边界
REA 的定位是合法的研究、分析和重建。它不背书任何未授权的使用,目标授权是使用者自己的责任。
这条写进了 README 末尾,也写进了 disclaimer。抄功能可以,抄到侵权不行,红线自己踩。
SECTION 0505 适合谁
适合:
• 产品团队:竞品有功能,想搞懂实现再决定做不做、怎么做
• 安全研究员:CTF 题、漏洞分析、二进制逆向,工具链一键接进 Agent
• 开发者:想给 Electron / 网页应用做行为分析,不需要传统逆向 IDE
• 游戏和怀旧党:拆老游戏、老 DOS 程序,Ghidra 的 16 位支持很顶
• 智能合约审计:EVM 字节码静态分析,不用起整条链
不适合:
• 只想要现成答案的人:REA 给的是证据和实现,不是开箱即用的功能包,你得愿意看汇编、读调用链
• 目标是闭源商业软件且未获授权的人:法律风险,REA 明确不背书
• 只想一键出报告的人:它的价值在「Agent 全程可对话、可追问、可重写」,不是生成一份 PDF 就完事
SECTION 06写在最后
逆向工程以前是「黑盒里的白帽」,门槛把 90% 的开发者挡在门外。
REA 把门槛打平了。Hopper、Ghidra、IDA,一个都不用学。
你会提一个好问题,剩下的交给 Agent 和工具链。
GitHub:https://github.com/morluto/rea
📖 相关推荐

资深互联网从业者,专注AI工具研究与实战应用。长期跟踪ChatGPT、Claude、Stable Diffusion等前沿AI技术,擅长将复杂的技术概念转化为通俗易懂的教程。运营颜资源小站,致力于为中文用户提供高质量的AI教程、开源项目推荐和数字资源整理。
评论(0)