
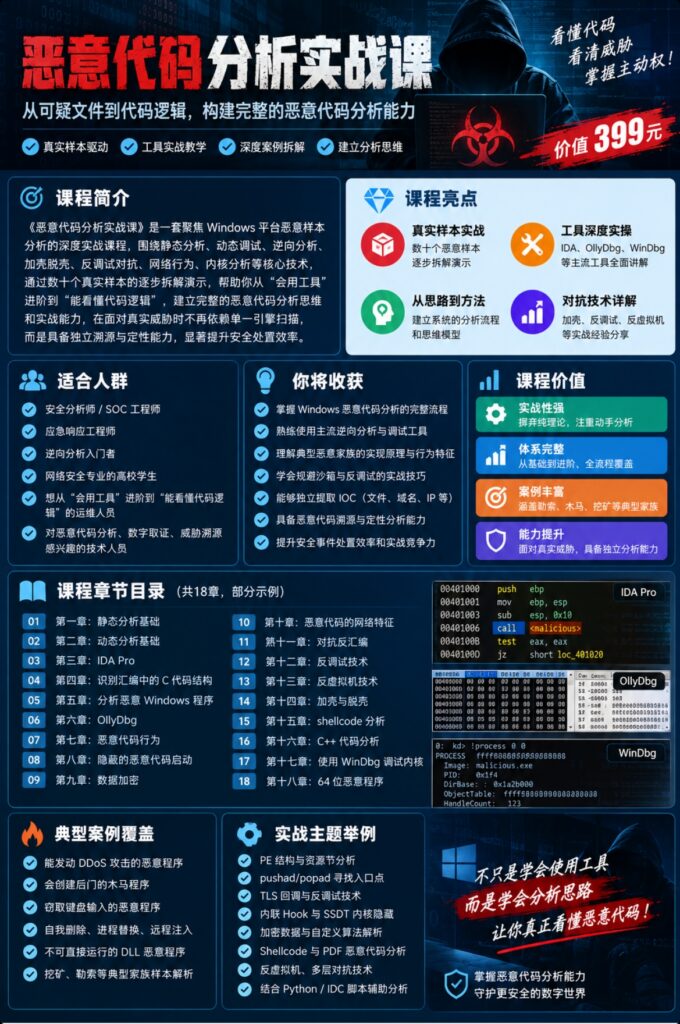
《恶意代码分析实战课》是一套围绕 Windows 平台恶意程序分析、逆向调试与安全研究展开的系统化实战课程,课程从静态分析、动态分析等基础方法入手,逐步深入 PE 文件结构、汇编代码识别、IDA Pro 反汇编、OllyDbg 动态调试、WinDbg 内核分析、加壳脱壳、Shellcode、反调试、反虚拟机、网络行为以及 64 位程序分析等核心知识。课程章节完整,内容由浅入深,既适合刚接触恶意代码分析的学习者建立知识体系,也能够帮助已有一定逆向基础的安全人员进一步提升实际样本研判能力。
课程前期首先讲解恶意代码分析的基本思路。学习者将了解如何在不直接运行可疑程序的情况下,通过文件信息、字符串、导入表、资源节、PE 结构等特征获得初步判断,并结合静态分析结果推测程序可能具备的功能。随后进入动态分析阶段,通过隔离测试环境观察进程、文件、注册表、网络通信等行为,将静态分析与动态调试相结合,从而逐渐建立“先判断、再验证、最后定位关键代码”的分析思维。
在逆向分析部分,课程重点介绍 IDA Pro、OllyDbg、ImmDbg、WinDbg 等常用工具的实际应用,并结合大量案例讲解函数调用、堆栈、分支循环、Switch 结构、C/C++代码特征、this 指针、虚函数等内容,让学习者逐步具备从汇编代码还原程序逻辑的能力。对于过去只能依赖杀毒软件扫描结果,却看不懂样本具体行为的学习者来说,这部分内容能够有效补齐底层分析能力。
课程中后期进一步进入恶意程序常见技术的专项分析,包括远程线程注入、进程替换、内联 Hook、隐藏进程、自删除、键盘输入获取、DLL 恶意行为、数据加密以及网络通信等。通过案例演示,学习者可以了解安全分析人员如何定位异常 API、关键函数和数据流,并从程序行为中提取文件、域名、IP、注册表路径、进程特征等 IOC 信息,为后续威胁检测、事件响应和溯源分析提供依据。
针对实际分析中经常遇到的保护机制,课程还设置了加壳与脱壳、反调试、反反汇编以及反虚拟机等专题。内容涉及入口点识别、ESP 定律、TLS 回调、时间检测、异常控制流以及常见分析干扰机制等,重点帮助学习者理解恶意程序为什么会增加分析难度,以及安全研究人员如何在授权、隔离的实验环境中识别这些保护特征。与此同时,课程还覆盖 Shellcode 分析、PDF 可疑代码、脚本辅助分析、自定义加密数据解析以及 64 位程序逆向,使整体知识体系更加完整。
值得一提的是,本课程不仅关注用户态恶意程序,还包含 WinDbg 内核调试、SSDT、内核隐藏行为等进阶内容,可以帮助有一定基础的学习者进一步理解 Windows 系统底层机制。配合 Python、IDC 等脚本辅助分析内容,还能够学习如何利用自动化方式处理重复任务,提高样本分析效率。
整体来看,这套《恶意代码分析实战课》最大的特点是案例密集、工具覆盖全面,并且强调“分析思路”而不仅是软件按钮操作。学习者能够从一个陌生可疑文件开始,逐步完成静态信息收集、动态行为观察、关键代码定位、网络特征分析以及 IOC 提取,建立相对完整的恶意代码分析流程。课程适合网络安全专业学生、安全运维人员、应急响应工程师、逆向分析初学者、SOC 安全分析人员以及希望深入 Windows 底层安全领域的开发者学习,也可作为恶意代码分析、数字取证和威胁响应方向的进阶参考资料。
📖 相关推荐

资深互联网从业者,专注AI工具研究与实战应用。长期跟踪ChatGPT、Claude、Stable Diffusion等前沿AI技术,擅长将复杂的技术概念转化为通俗易懂的教程。运营颜资源小站,致力于为中文用户提供高质量的AI教程、开源项目推荐和数字资源整理。
评论(0)